Роли и доступ
Доступ в CityScreen Context определяется сразу по двум осям, и они не зависят друг от друга.
Первая ось определяет, какую сторону продукта видит учётная запись: роль общеплатформенного администратора или обычного пользователя. Вторая ось относится только к обычным пользователям и определяет, что они могут делать внутри своей организации.
Страница для тех, кто решает, кому выдать учётную запись, и для тех, кто не понимает, почему экрана, о котором им рассказали, нет на месте.
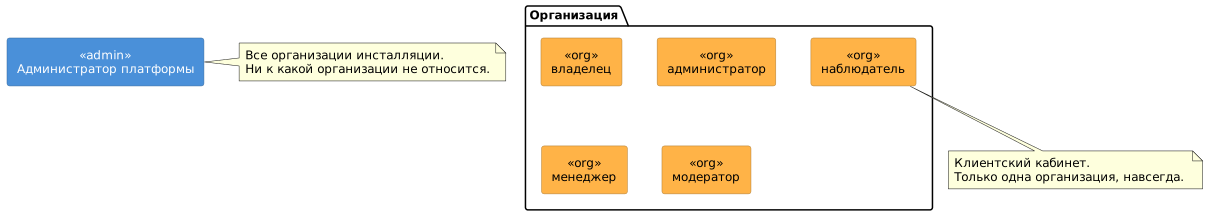
Первая ось: администратор или пользователь
У каждого логина одна из двух ролей на уровне платформы.
- Администратор платформы
-
Компания, управляющая платформой. Создаёт организации, включает и отключает их, регистрирует источники спроса, которые организации затем могут включить для себя сами, задаёт комиссию платформы и может читать данные любой организации. Администратор платформы не относится ни к одной организации.
- Пользователь
-
Все остальные. Видит клиентский кабинет и работает внутри одной организации. Что он может делать там, определяет его роль сотрудника, о ней ниже.
Одна учётная запись никогда не бывает и тем и другим. Организацию создаёт либо администратор платформы, либо handshake, который начинает CMS самого оператора наружной рекламы; первого сотрудника организации создают вместе с ней. См. Настройка организации.
Один логин, одна организация, навсегда
Логин относится не более чем к одной организации.
Для читателя это значит:
-
Человеку, который работает с двумя организациями на одной инсталляции, нужны две учётные записи с двумя разными адресами электронной почты. Адреса электронной почты уникальны на всей инсталляции, поэтому один и тот же адрес не может служить для обеих.
-
Чтобы перевести сотрудника в другую организацию, создайте ему учётную запись в новой организации.
-
Агентство или холдинг с несколькими организациями на инсталляции управляет каждой из них через её собственные учётные записи.
Вторая ось: пять ролей сотрудников
У каждого сотрудника ровно одна из пяти ролей: владелец, администратор, менеджер, модератор, наблюдатель.
Администратор организации — это другая роль, не администратор платформы. Модератор — роль, выделенная для проверки креативов, и это единственная роль без доступа к журналу аудита.
| Может | владелец | администратор | менеджер | модератор | наблюдатель |
|---|---|---|---|---|---|
Создавать и редактировать сотрудников, назначать им роли |
да |
да 1 |
|||
Создавать и редактировать должности проверки, назначать на них сотрудников |
да |
да |
|||
Создавать и редактировать юридические лица, привязывать к ним инвентарь и сотрудников |
да |
да |
|||
Менять настройки организации и профиль организации |
да |
да |
|||
Настраивать подключение к CMS и запускать синхронизацию вручную |
да |
да |
|||
Перевыпускать токен доступа организации |
да |
да |
|||
Включать и отключать источники спроса для организации |
да |
да |
да |
||
Создавать и редактировать прайс-листы, минимальные цены (floor price) и прайс-листы automated guaranteed |
да |
да |
да |
только чтение |
|
Редактировать рекламную поверхность — формат, признак камеры, screen ID, юридическое лицо — и архивировать её |
да |
да |
да |
||
Импортировать инвентарь из файла |
да |
да |
да |
||
Массово включать и выключать рекламные поверхности, если интеграция это позволяет |
да 2 |
||||
Публиковать технические требования |
да |
да |
да |
да |
только чтение |
Проверять креативы и принимать решения по запросам на модерацию |
да |
да |
да |
да |
|
Отклонять кампанию, менять таргетинг кампании по инвентарю |
да |
да |
да |
да |
|
Принимать, встречно менять условия или отклонять кампанию programmatic guaranteed (PG-кампанию) |
да |
да |
да |
да |
|
Переводить кампанию automated guaranteed (AG-кампанию) или объявление из состояния в состояние |
да |
да |
да |
только чтение |
|
Заменять фотоотчёт |
да |
да |
да |
да |
|
Читать журнал аудита |
да |
да |
да |
||
Получать уведомления в приложении |
да |
да |
да |
да |
|
Формировать и скачивать отчёты |
да |
да |
да |
да |
да |
Просматривать инвентарь, кампании, цены и статистику организации |
да |
да |
да |
да |
да |
1 Администратор организации может управлять всеми сотрудниками, кроме владельца.
2 Массовая активация доступна только владельцу.
Она к тому же вообще доступна лишь для интеграций, где активацией рекламных поверхностей не управляет целиком система-источник.
Таблица показывает, что может каждая роль. Как на практике создавать и редактировать сотрудников, описано в разделе Сотрудники и роли.
Должности и юридические лица
- Должности — это ответственность за проверку
-
Должность — юридическая, brand safety или любая другая, которую задаёт организация, — направляет проверку креативов. Запрос на модерацию передаётся каждой должности, заданной в организации, и каждая фиксирует своё решение. Сама по себе должность ничего не даёт: что сотрудник может делать, по-прежнему определяет его роль. У владельцев и наблюдателей должностей нет. См. Должности.
- Наблюдателя можно ограничить одним юридическим лицом
-
Из пяти ролей только наблюдателя можно привязать к одному юридическому лицу. Привязка сужает инвентарь, который видит этот наблюдатель, до инвентаря этого юридического лица и исключает его из уведомлений в приложении. См. Настройка организации.
Владелец один, и сменить его может только компания, управляющая платформой
У организации ровно один владелец, и он должен быть с момента её создания.
Назначить владельцем другого сотрудника может только администратор платформы, и прежний владелец в той же операции становится наблюдателем. Оба изменения записываются в журнал аудита. Перед сменой владельца администратор платформы проверяет, кто просит об этом.
Сотрудник не может сменить свою роль или отключить свою учётную запись.
Что читать дальше
-
Сотрудники и роли — как на практике создавать и редактировать сотрудников.
-
Администрирование — организация как административный объект.
-
Аудит — что записывается.